
Zaczynamy?
Dataone Business Solution Sp z o.o.
Aleje Jerozolimskie 25/21,
00-508 Warszawa
NIP: 1133049655
zbyszek@dataone.pl
+48 515 453 151


Wtorek, 9:20. Księgowa dostaje maila z informacją, że ktoś udostępnił jej plik „Korekta_faktury_wrzesien.pdf”. Klika, pojawia się znajome okno logowania Microsoft 365. Wpisuje adres, hasło, strona się odświeża i pokazuje pusty dokument. Pewnie błąd, wraca do pracy.
O 9:23 ktoś loguje się na jej konto z adresu IP w Holandii. O 9:40 w skrzynce pojawia się reguła, która przenosi do archiwum każdą wiadomość zawierającą słowo „faktura”. O 11:05 od księgowej wychodzi mail do trzech stałych kontrahentów: od przyszłego miesiąca prosimy o wpłaty na nowy rachunek. Nikt w firmie tego nie widzi, bo odpowiedzi lądują w archiwum.
Hasło było długie i nigdzie wcześniej nie wyciekło. Nie miało to żadnego znaczenia, bo księgowa sama je podała. Zatrzymać atakującego mogło tylko jedno: drugi składnik logowania, którego nie da się wpisać na fałszywej stronie.
Poniżej znajdziesz wyjaśnienie, czym jest MFA, którą metodę wybrać, jak przestępcy obchodzą słabsze warianty i jak wdrożyć to w firmie tak, żeby pracownicy nie zaczęli zapisywać kodów na karteczkach.
W skrócie: uwierzytelnianie dwuskładnikowe (2FA) i wieloskładnikowe (MFA) wymagają przy logowaniu czegoś więcej niż hasło, na przykład potwierdzenia w aplikacji na telefonie albo klucza sprzętowego. Według badań Microsoftu MFA zmniejsza ryzyko przejęcia konta o 99,22%, ale najsłabsze metody da się obejść, więc wybór metody ma znaczenie.
Uwierzytelnianie dwuskładnikowe (2FA) to logowanie, które wymaga dwóch niezależnych dowodów tożsamości, na przykład hasła i potwierdzenia w aplikacji na telefonie. MFA, czyli uwierzytelnianie wieloskładnikowe, to szersze pojęcie: dwa składniki lub więcej. Każde 2FA jest więc MFA, a w praktyce firmowej oba skróty oznaczają to samo.
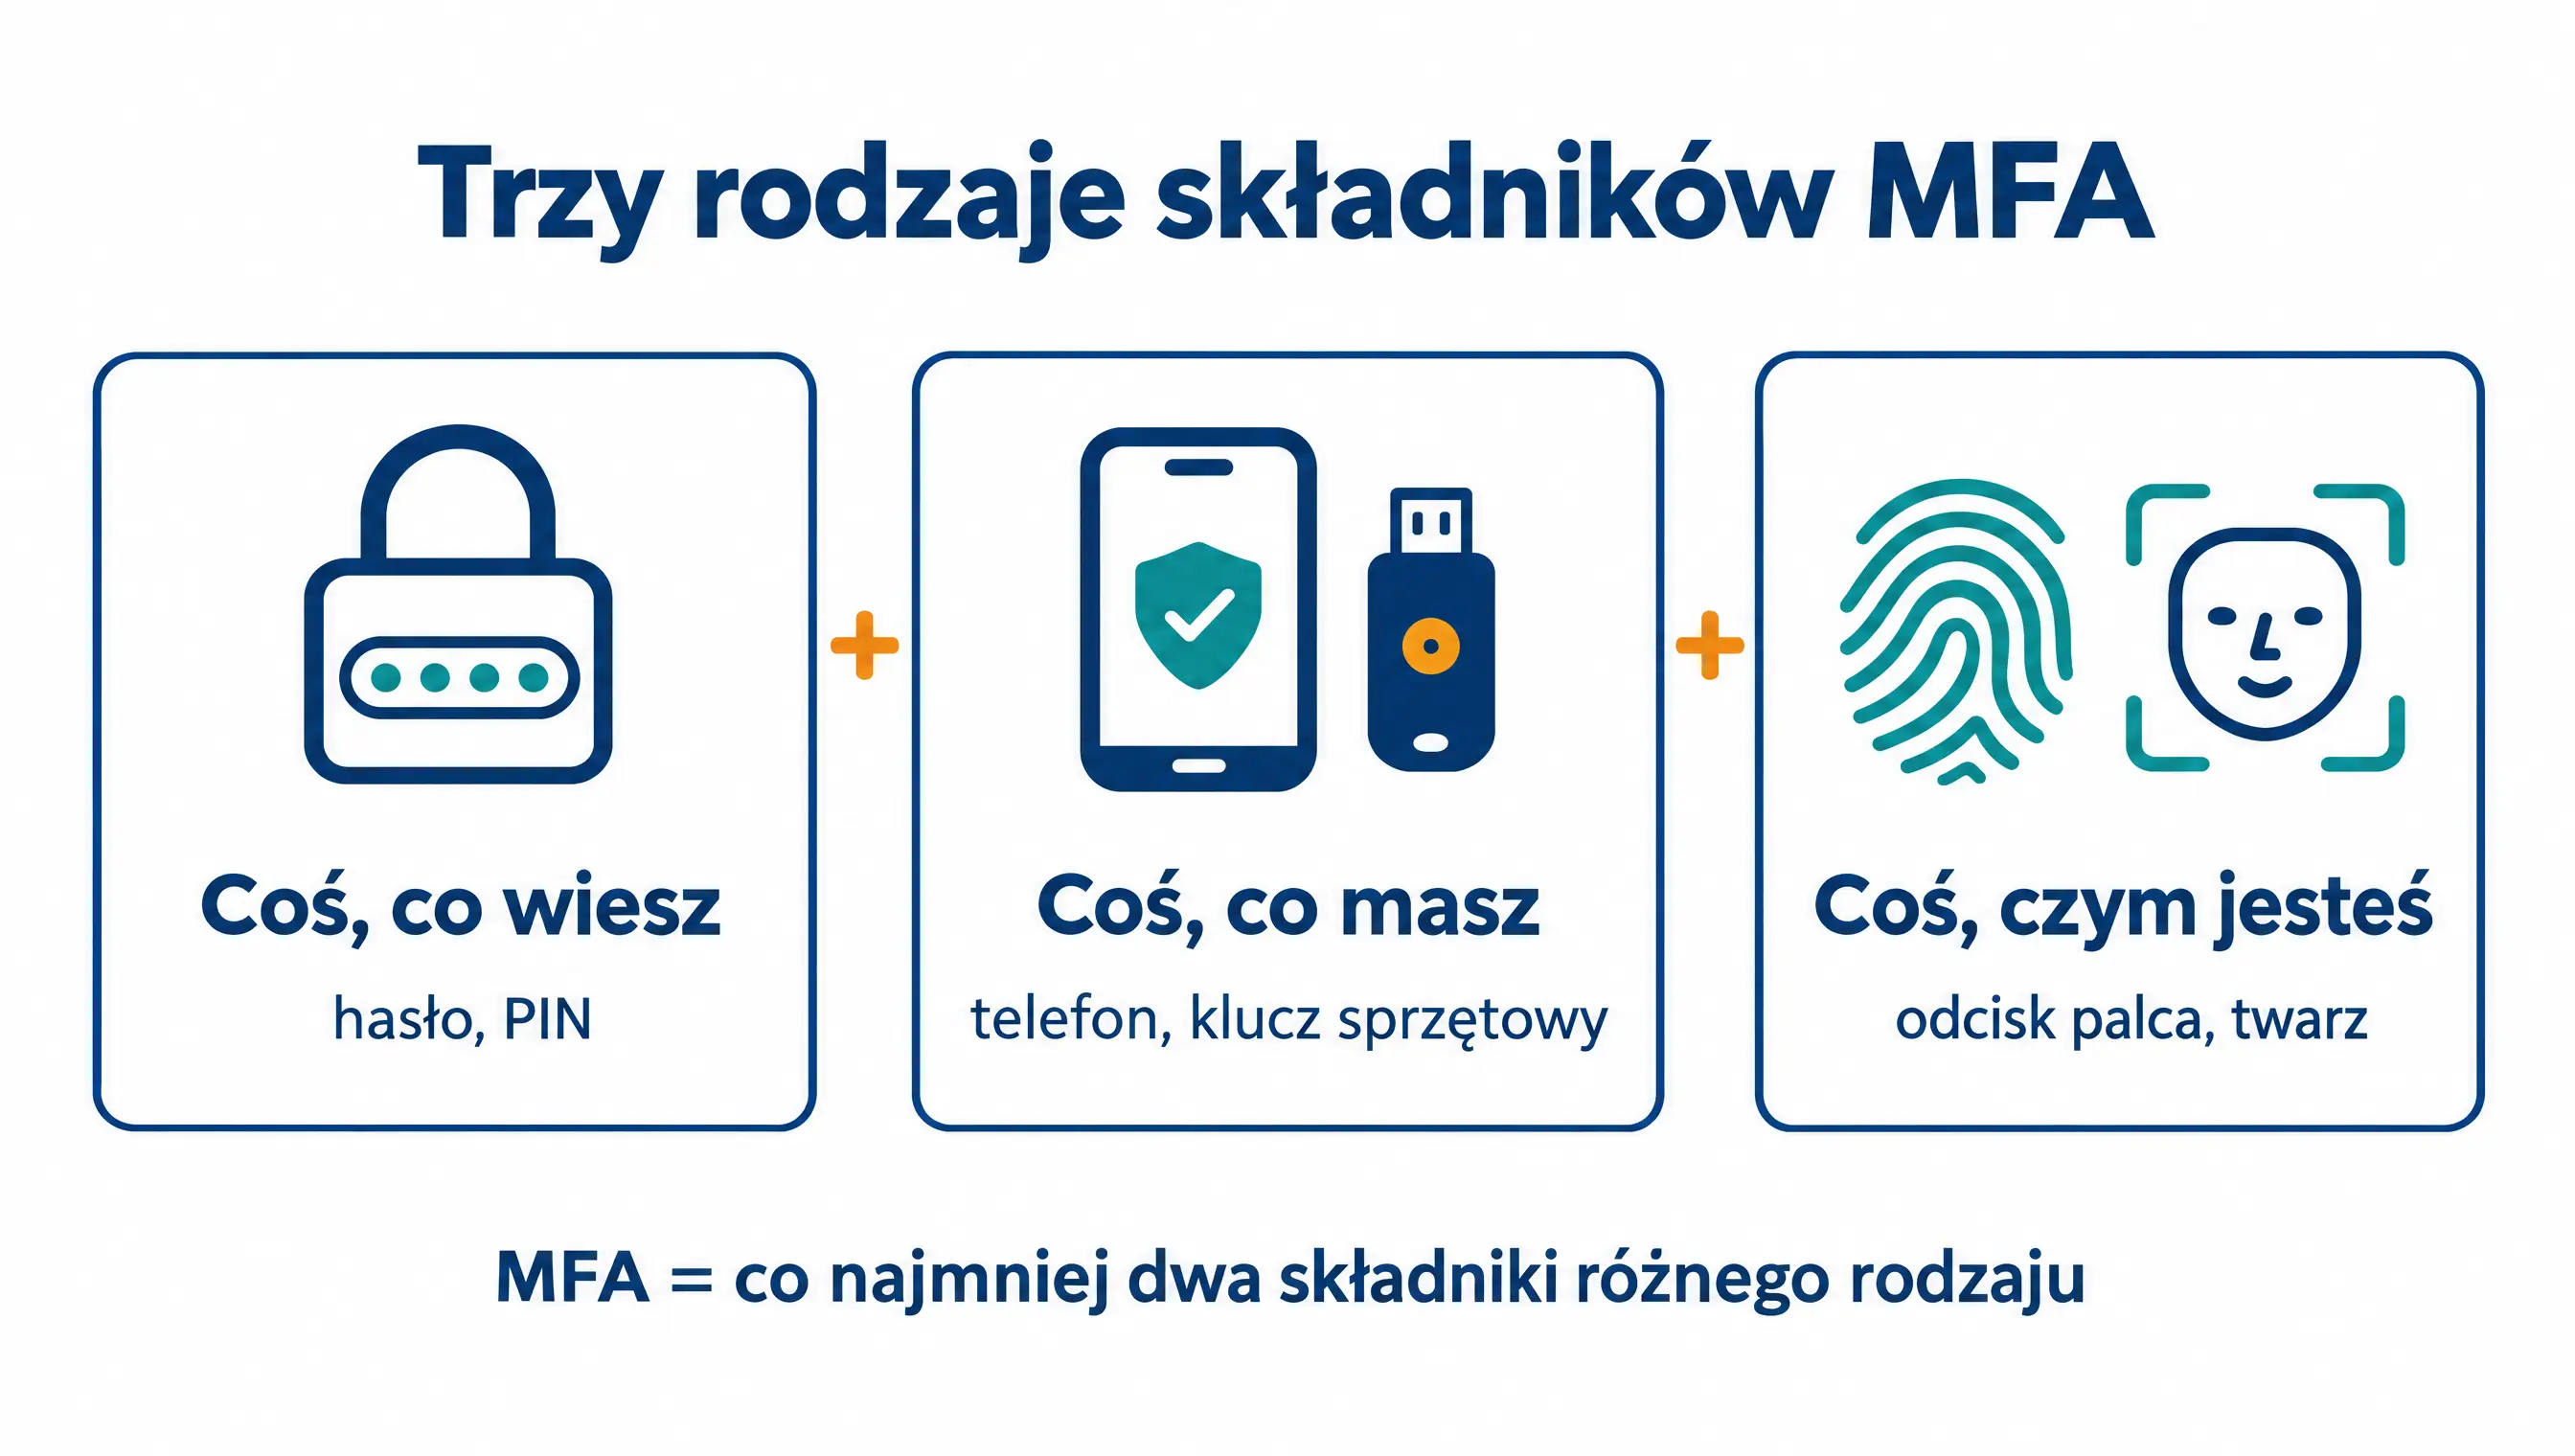
Składniki dzielą się na trzy rodzaje:
Warunek jest jeden: składniki muszą być różnego rodzaju. Hasło plus PIN to nadal jeden rodzaj, bo oba można podejrzeć albo wyłudzić tym samym mailem. Hasło plus telefon to dwa rodzaje, bo złodziej musiałby jednocześnie poznać hasło i mieć Twój telefon w ręku.
Te dwa terminy często są używane zamiennie, ale warto znać różnicę. Weryfikacja dwuetapowa oznacza tylko dwa kroki logowania. Jeśli drugim krokiem jest kod wysłany na ten sam adres e-mail, do którego pasuje to samo hasło, to kroki są dwa, a składnik jeden. Przy wyborze rozwiązania dla firmy pytaj więc nie o to, ile jest kroków, tylko o to, czy drugi krok wymaga czegoś, czego atakujący nie zdobędzie razem z hasłem.
Pisaliśmy o tym w artykule o menedżerze haseł w firmie: nawet najlepsze hasło chroni tylko do momentu, w którym ktoś je pozna. A poznać je można na wiele sposobów, na które długość hasła nie ma wpływu: fałszywa strona logowania, wyciek z innego serwisu, w którym pracownik użył tego samego hasła, złośliwe oprogramowanie zapisujące klawisze.
MFA zmienia rachunek. Badanie Microsoft Research przeprowadzone na kontach firmowych wykazało, że MFA zmniejsza ryzyko przejęcia konta o 99,22%. Wśród kont, których hasła już wcześniej wyciekły, spadek wyniósł 98,56%. Ten sam zespół stwierdził, że aplikacje uwierzytelniające chronią lepiej niż kody SMS, co prowadzi do następnego pytania: którą metodę wybrać.
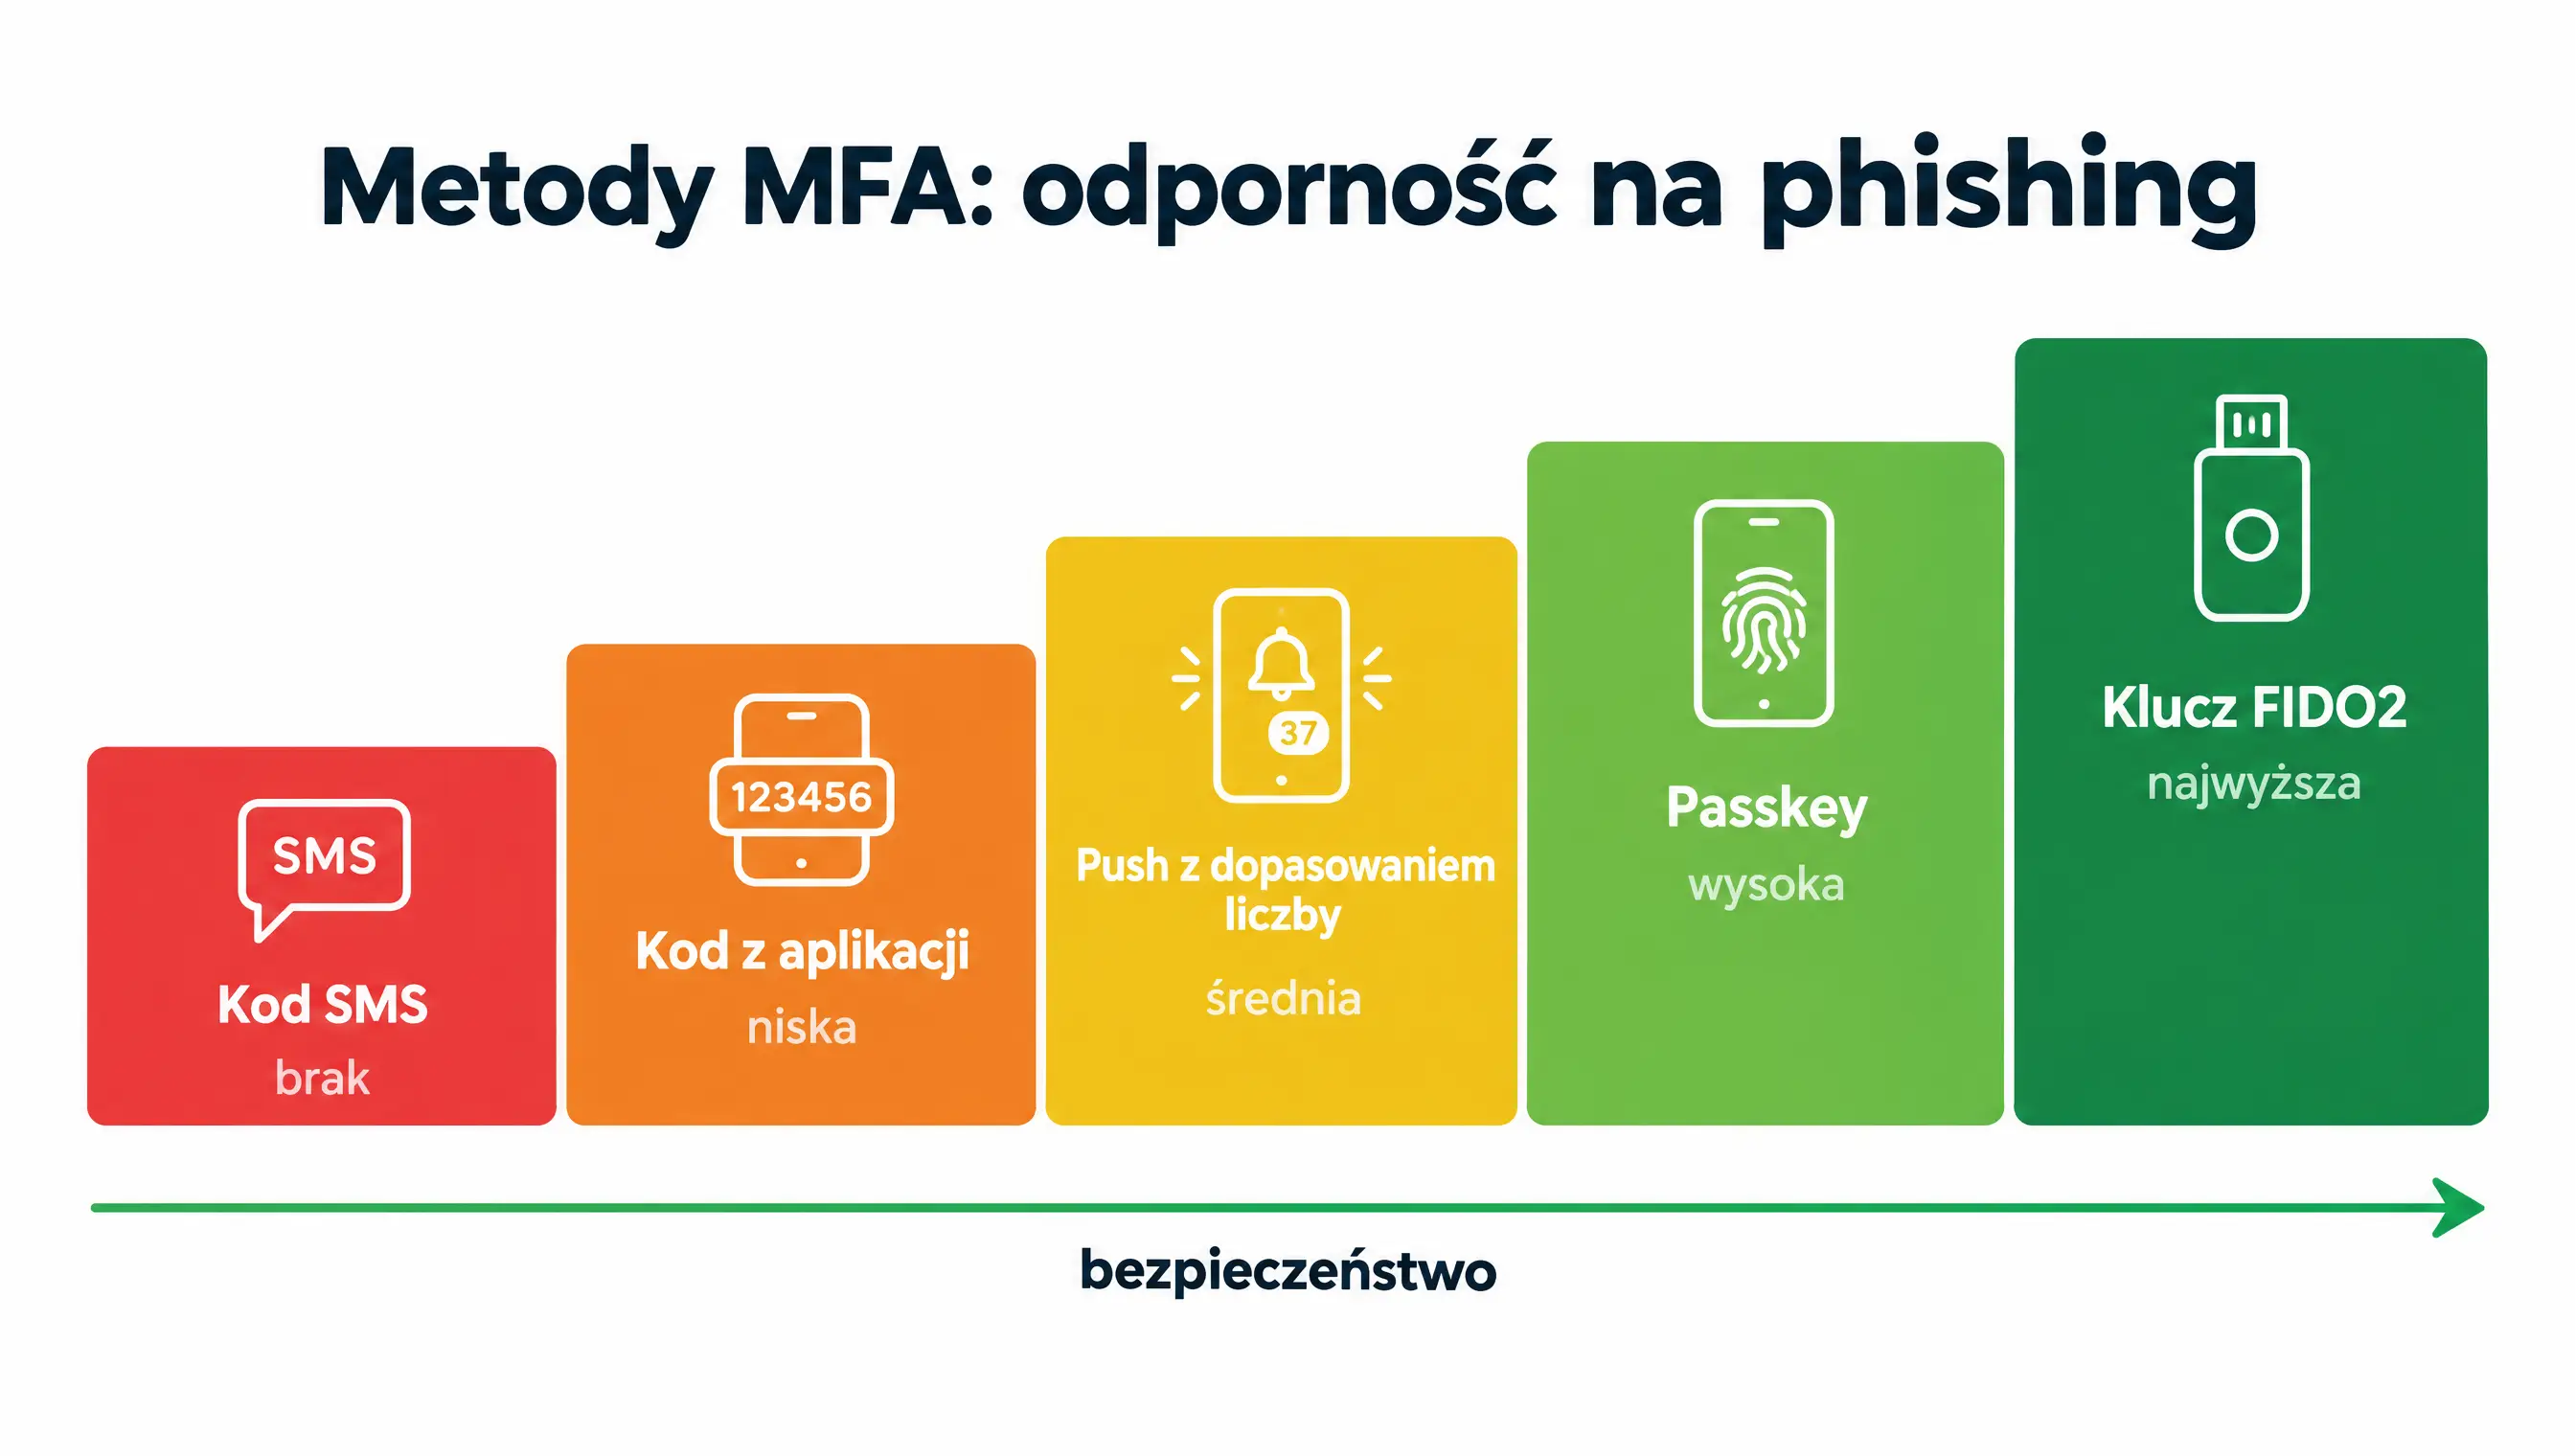
Najważniejsze kryterium przy wyborze metody to nie wygoda, tylko odporność na phishing. Metoda odporna na phishing to taka, której pracownik nie jest w stanie przekazać przestępcy, nawet jeśli da się oszukać.
Metoda | Jak działa | Odporność na phishing | Dla kogo |
|---|---|---|---|
Kod SMS lub połączenie głosowe | Kod przychodzi na numer telefonu | Brak: kod można wpisać na fałszywej stronie, numer można przejąć | Tylko jako metoda awaryjna |
Kod z aplikacji (TOTP) | Microsoft Authenticator lub Google Authenticator generuje kod co 30 sekund | Niska: kod też da się wpisać na fałszywej stronie | Systemy, które nie obsługują powiadomień |
Powiadomienie push z dopasowaniem liczby | Aplikacja pyta „Czy to Ty?” i każe wpisać liczbę widoczną na ekranie logowania | Średnia: chroni przed zasypywaniem powiadomieniami, nie przed fałszywą stroną pośredniczącą | Standard dla większości pracowników |
Klucz dostępu (passkey) | Logowanie odciskiem palca lub twarzą na telefonie albo laptopie, bez hasła | Wysoka: klucz działa tylko na prawdziwej domenie | Docelowo wszyscy, najpierw zarząd i księgowość |
Klucz sprzętowy FIDO2 (np. YubiKey) | Fizyczny klucz USB lub NFC, dotykany przy logowaniu | Najwyższa: bez klucza w ręku nie da się zalogować | Administratorzy, konta awaryjne, osoby zatwierdzające przelewy |
SMS jest lepszy niż samo hasło, ale ma dwie poważne wady. Po pierwsze, pracownik, który dał się nabrać na fałszywą stronę logowania, wpisze na niej także kod z SMS-a. Po drugie, numer telefonu można przejąć, wyrabiając duplikat karty SIM u operatora. Wtedy kody trafiają prosto do przestępcy. SMS warto zostawić wyłącznie jako metodę zapasową, na wypadek gdy ktoś straci telefon z aplikacją.
Dla większości firm korzystających z Microsoft 365 punktem wyjścia jest aplikacja Microsoft Authenticator z powiadomieniami. Od maja 2023 roku Microsoft wymusza w niej dopasowanie liczby: nie wystarczy kliknąć „Zatwierdź”, trzeba wpisać liczbę wyświetlaną na ekranie logowania. Dzięki temu pracownik nie zatwierdzi logowania, którego sam nie rozpoczął. Nie widzi przecież ekranu, na którym loguje się przestępca.
Klucze dostępu i klucze sprzętowe działają inaczej niż wszystkie powyższe metody. Nie ma w nich kodu do przepisania. Klucz jest kryptograficznie powiązany z prawdziwą domeną, na przykład login.microsoftonline.com. Na fałszywej stronie po prostu nie zadziała, niezależnie od tego, jak dobrze wygląda. To jedyna grupa metod, która zatrzymałaby atak z naszej wtorkowej historii nawet wtedy, gdy księgowa kliknęła w link.
Klucz sprzętowy kosztuje orientacyjnie 150–350 zł za sztukę. Każda osoba powinna mieć dwa: jeden do codziennego użytku i jeden zapasowy w sejfie. Przy kilku kontach administratorów i zarządu to wydatek rzędu jednej faktury za obiad firmowy.
MFA nie jest tarczą nie do przebicia. Przestępcy, zamiast łamać drugi składnik, nakłaniają pracownika, żeby sam go użył w ich imieniu. Warto znać cztery najczęstsze sposoby, bo każdy wymaga innego zabezpieczenia.
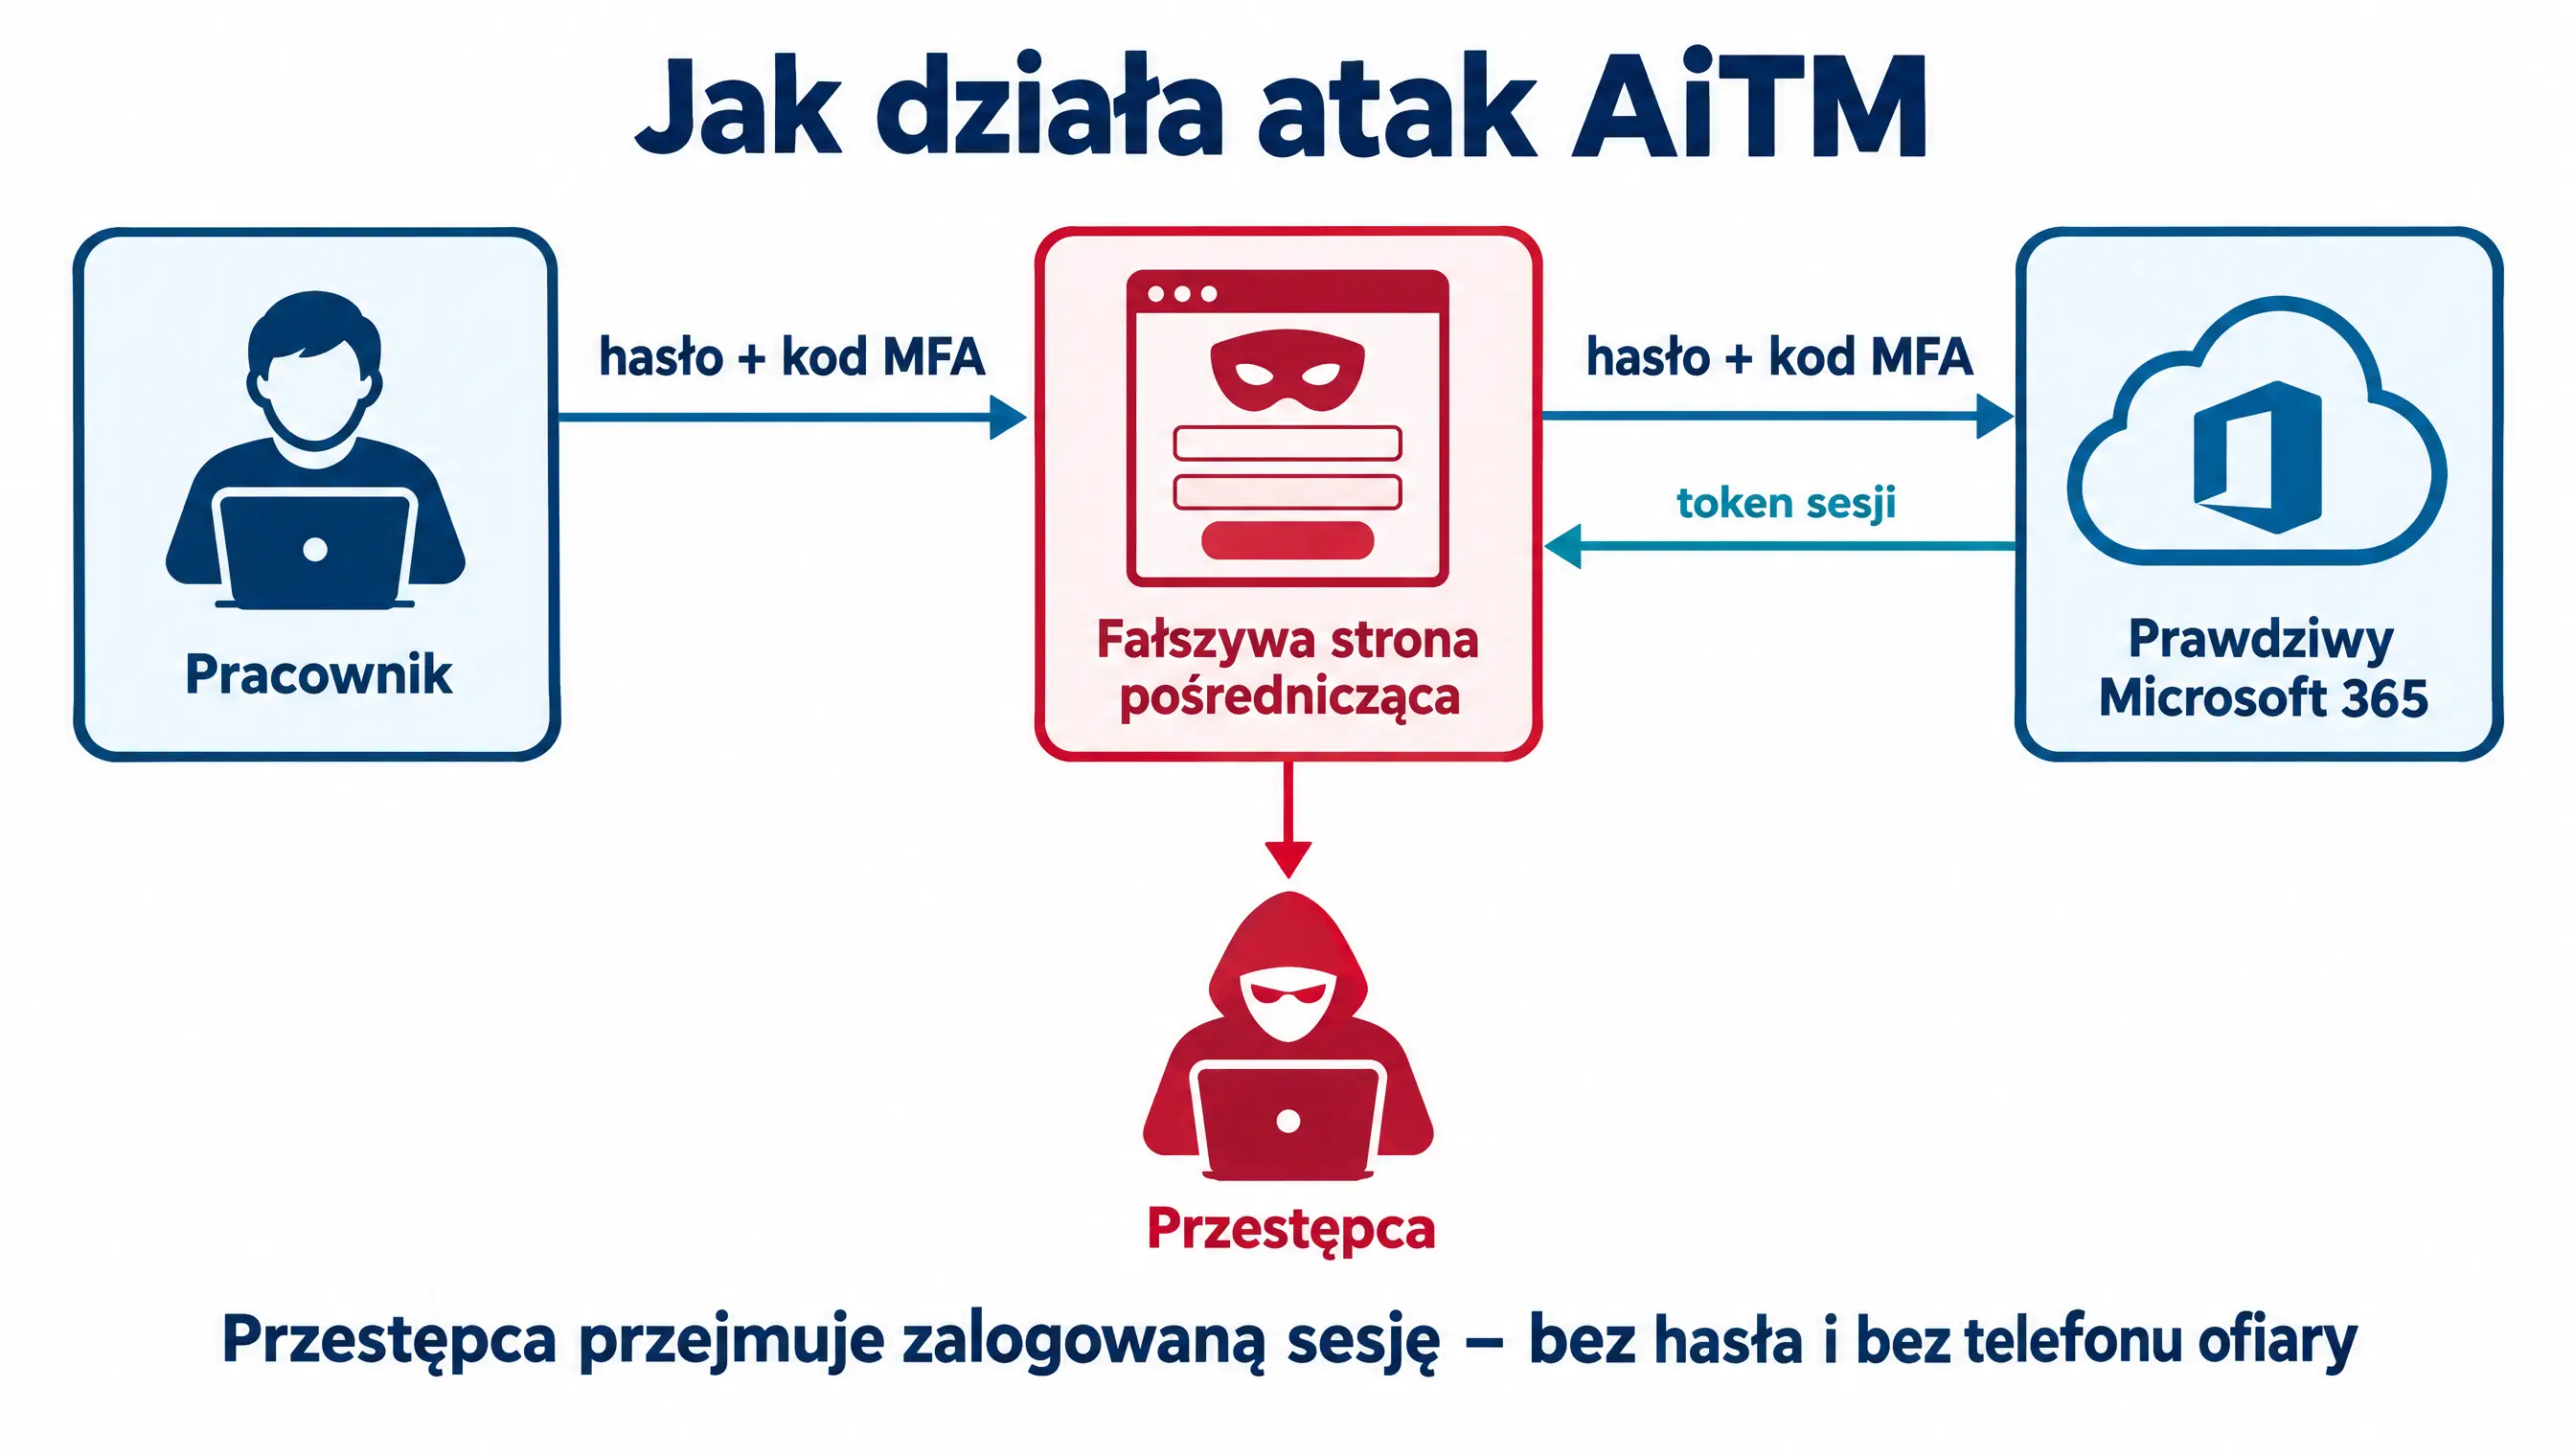
To właśnie spotkało księgową z naszej historii. Strona przestępcy nie tylko wygląda jak logowanie Microsoft 365, ale w czasie rzeczywistym przekazuje wszystko do prawdziwego Microsoftu. Księgowa wpisuje hasło, dostaje prawdziwe powiadomienie w aplikacji i je zatwierdza. Microsoft wydaje „bilet wstępu” do sesji, a strona pośrednicząca go przechwytuje.
To nie jest niszowa technika dla elitarnych grup. Microsoft opisał w marcu 2026 roku zestaw Tycoon2FA, sprzedawany jako usługa już od 120 dolarów za 10 dni dostępu. Kampanie z jego użyciem trafiały co miesiąc do ponad 500 tys. organizacji. Zestaw pozwalał obejść kody SMS, kody z aplikacji i powiadomienia push. Przestępca utrzymywał dostęp nawet po zmianie hasła, dopóki ktoś nie unieważnił aktywnych sesji.
Co chroni: passkeys i klucze FIDO2, które nie zadziałają na fałszywej domenie, oraz dopuszczanie logowań tylko z urządzeń zarządzanych przez firmę.
Przestępca zna już hasło, na przykład z wycieku, i loguje się raz za razem. Pracownik dostaje w nocy dwadzieścia powiadomień „Czy to Ty?”. W końcu, zmęczony albo przekonany, że to błąd systemu, klika „Zatwierdź”. Czasem dostaje też telefon od rzekomego działu IT z prośbą o potwierdzenie.
Co chroni: dopasowanie liczby, które Microsoft już wymusza, oraz jasna zasada w firmie: powiadomienie, którego się nie spodziewasz, oznacza, że ktoś zna Twoje hasło. Należy je odrzucić i od razu zgłosić.
Przestępca podszywa się u operatora pod pracownika i wyrabia duplikat karty SIM. Od tego momentu kody SMS trafiają do niego. To główny powód, dla którego SMS nie powinien być podstawową metodą.
Co chroni: aplikacja zamiast SMS-a oraz blokada wydania duplikatu SIM bez wizyty w salonie, dostępna u większości operatorów.
Najnowsza odmiana, o której Microsoft pisał we wrześniu 2026 roku. Pracownik dostaje link do prawdziwej strony Microsoftu i kod do wpisania, rzekomo po to, żeby dołączyć do spotkania albo aktywować drukarkę. Loguje się uczciwie, przechodzi pełne MFA, a w efekcie autoryzuje urządzenie przestępcy. Adres strony jest prawdziwy, więc nawet uważny pracownik nie ma czego się doszukać.
Skala nie jest mała. Opisana przez Microsoft usługa EvilTokens pozwoliła przejąć ponad 12 tys. skrzynek w ponad 10 tys. organizacji. Przestępcy z pomocą AI przeglądali potem pocztę ofiar w poszukiwaniu danych do przelewów i niezapłaconych faktur.
Co chroni: zablokowanie logowania kodem urządzenia w zasadach dostępu warunkowego. Zwykły pracownik biurowy praktycznie nigdy go nie potrzebuje.
Każde MFA jest wielokrotnie lepsze niż jego brak. Ale jeśli w firmie jest ktoś, kto zatwierdza przelewy albo ma uprawnienia administratora, sama aplikacja z powiadomieniami to dla niego za mało. Te konta powinny przejść na metody odporne na phishing jako pierwsze.
Większość małych firm, z którymi pracujemy, ma pocztę i dokumenty w Microsoft 365. Dobra wiadomość jest taka, że MFA jest tam dostępne w każdej licencji. Różnica polega na tym, jak precyzyjnie da się nim sterować.
Od lutego 2025 roku Microsoft stopniowo wymusza MFA przy logowaniu do centrum administracyjnego Microsoft 365. Wcześniej, od października 2024, objął tym portal Azure, centrum administracyjne Entra i Intune. Nie da się z tego zrezygnować. Wymuszenie dotyczy jednak tylko paneli administracyjnych. Zwykłe logowanie pracownika do Outlooka czy Teams nadal zależy od ustawień Twojej firmy.
To darmowy przełącznik dostępny w każdej dzierżawie Microsoft 365. Po włączeniu Security Defaults każdy użytkownik musi zarejestrować MFA, administratorzy przechodzą je przy każdym logowaniu, a stare protokoły poczty, które nie obsługują MFA, zostają zablokowane. W nowych dzierżawach ten przełącznik jest włączony od początku, ale w starszych często ktoś go kiedyś wyłączył, „bo drukarka przestała skanować do maila”.
Security Defaults to rozsądne minimum dla firmy na licencjach Business Basic lub Business Standard. Ograniczenie jest takie, że działa na zasadzie „wszystko albo nic”. Nie wyłączysz go dla jednego konta, nie wymusisz kluczy FIDO2 dla zarządu i nie zablokujesz logowań spoza Polski.
Dostęp warunkowy wymaga licencji Microsoft Entra ID P1, która jest w pakiecie Microsoft 365 Business Premium. Pozwala budować reguły typu: „księgowość loguje się tylko kluczem dostępu”, „logowanie z telefonu prywatnego wymaga MFA za każdym razem”, „logowanie kodem urządzenia jest zablokowane”. Pisaliśmy szerzej o tej licencji w tekście o Microsoft Intune w małej firmie, bo te dwa narzędzia najlepiej działają razem: Intune mówi, które urządzenie jest firmowe, a dostęp warunkowy wpuszcza tylko z takich.
Minimalny zestaw reguł, od którego zaczynamy u klientów na Business Premium:
Zanim włączysz jakiekolwiek reguły, załóż dwa konta awaryjne, tak zwane break-glass. To konta globalnego administratora, które nie są przypisane do żadnej osoby i służą wyłącznie do odzyskania dostępu, gdy coś pójdzie nie tak. Microsoft wymaga MFA także dla nich, dlatego najlepiej zabezpieczyć je kluczami FIDO2 przechowywanymi w sejfie. Bez takich kont jedna źle ustawiona reguła może zablokować wszystkich administratorów, a odzyskiwanie dostępu przez wsparcie Microsoftu trwa dniami.
Technicznie MFA włącza się w kwadrans. Wdrożenia nie udają się z innego powodu: pracownicy dowiadują się o zmianie w poniedziałek o 8:00, gdy nie mogą otworzyć poczty. Dlatego cały proces planujemy na około trzy tygodnie, z czego większość to przygotowanie i komunikacja.
„Nie zainstaluję firmowej aplikacji na prywatnym telefonie.” Aplikacja uwierzytelniająca nie daje firmie wglądu w telefon: zdjęcia, wiadomości ani lokalizację. Jeśli ktoś mimo to odmawia, alternatywą jest klucz sprzętowy przypięty do kluczy od domu.
„Będę musiał potwierdzać każde logowanie.” Nie. Przy dobrze ustawionych regułach MFA pojawia się głównie przy nowym urządzeniu, nowej lokalizacji albo co kilka tygodni. Na firmowym laptopie z Windows Hello pracownik często w ogóle nie zauważy różnicy.
„A jak zgubię telefon?” Zgłaszasz to, administrator unieważnia starą metodę i w kilka minut rejestrujesz nową, używając metody zapasowej.
MFA trzeba też wpiąć w stałe procesy. Nowa osoba rejestruje metody pierwszego dnia, najlepiej przy kimś z IT, zgodnie z listą z artykułu o onboardingu z perspektywy IT. Przy odejściu pracownika usuwamy jego metody MFA i unieważniamy aktywne sesje, a nie tylko zmieniamy hasło. Jak pokazują opisane wyżej ataki, sama zmiana hasła nie wylogowuje nikogo, kto już ma ważną sesję.
MFA przestało być dobrą praktyką, a stało się punktem, o który pyta każdy, kto ocenia bezpieczeństwo Twojej firmy. Dzieje się to w trzech miejscach naraz.
Ubezpieczyciel cyber. Pytanie o MFA na poczcie i dostępie zdalnym jest w praktycznie każdej ankiecie przed zawarciem polisy. Najważniejsze jest słowo „wszyscy”. W tekście o wymaganiach ubezpieczycieli w 2026 opisywaliśmy firmę, której odmówiono odszkodowania, bo zadeklarowała MFA na całej poczcie, a miała je tylko na kontach zarządu. Raport z Entra ID pokazujący, kto ma zarejestrowane metody, warto zachować jako dowód.
NIS2 i ustawa o KSC. Dyrektywa NIS2 w art. 21 wprost wymienia stosowanie uwierzytelniania wieloskładnikowego wśród środków zarządzania ryzykiem. Polska nowelizacja ustawy o KSC obowiązuje od 3 kwietnia 2026 roku, a podmioty objęte przepisami mają czas na pełne dostosowanie do 3 kwietnia 2027 roku. Nawet jeśli Twoja firma nie podlega ustawie bezpośrednio, może dostać ankietę od klienta, który podlega. Szczegóły opisaliśmy w artykule o NIS2 w Polsce.
ISO 27001. Norma w wersji z 2022 roku zawiera zabezpieczenie dotyczące bezpiecznego uwierzytelniania (A.8.5). Audytor zapyta nie tylko, czy MFA jest włączone, ale też kto ma wyjątki i dlaczego. Więcej o tym, jak podejść do certyfikacji w małej firmie, znajdziesz w tekście o wdrożeniu ISO 27001.
We wszystkich trzech przypadkach liczy się to samo: MFA dla wszystkich kont, udokumentowane wyjątki i mocniejsze metody tam, gdzie ryzyko jest największe.