
Zaczynamy?
Dataone Business Solution Sp z o.o.
Aleje Jerozolimskie 25/21,
00-508 Warszawa
NIP: 1133049655
zbyszek@dataone.pl
+48 515 453 151


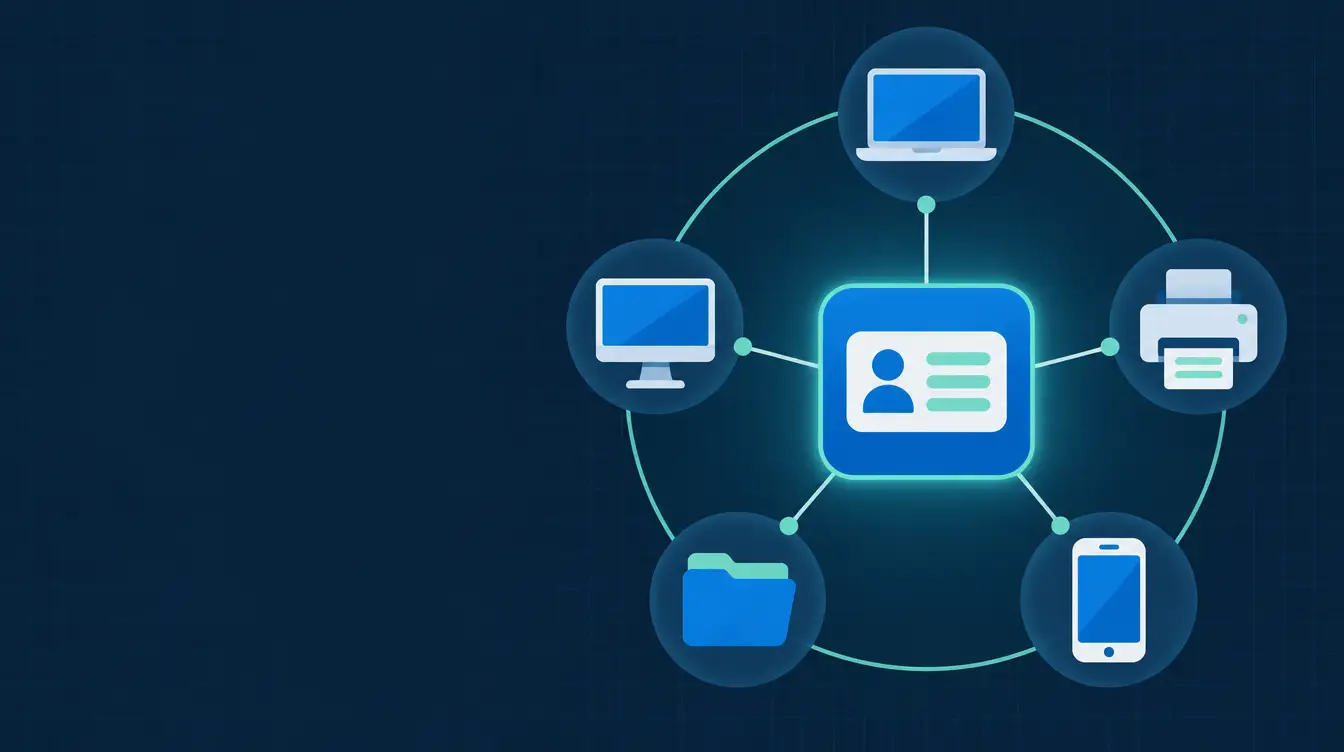
Active Directory to usługa katalogowa Microsoftu, czyli centralny spis wszystkich kont, komputerów i uprawnień w firmie, przechowywany na serwerze z systemem Windows Server. Dzięki niej pracownik loguje się jednym loginem i hasłem na każdym firmowym komputerze, a administrator z jednego miejsca decyduje, kto ma dostęp do których folderów, drukarek i programów.
Poniedziałek, 8:05. Do biura rachunkowego na osiemnaście osób przychodzi nowa księgowa. Siada przy biurku po poprzedniczce, wpisuje login z maila powitalnego i po minucie widzi swoje foldery, swoją drukarkę i program księgowy. Nikt nie biegał z pendrive’em ani nie dyktował haseł z karteczki. Informatyk skwituje to jednym zdaniem: „komputer jest w domenie”.
Piętro wyżej, w firmie tej samej wielkości, ten sam poranek wygląda inaczej. Konto zakładane na szybko na jednym komputerze, hasło do dysku sieciowego podane ustnie, a uprawnienia dokładane przez cały tydzień, w miarę jak wychodzi, czego jeszcze brakuje.
Różnicę między tymi porankami robi właśnie Active Directory albo jego chmurowy krewny, Microsoft Entra ID. W tym artykule wyjaśniamy, jak to działa, co znaczą pojęcia, którymi posługuje się informatyk, ile to kosztuje i czy firma na kilkanaście lub kilkadziesiąt osób nadal potrzebuje własnego kontrolera domeny.
Active Directory (w skrócie AD) to baza danych i zestaw usług, które odpowiadają na dwa pytania zadawane w firmowej sieci tysiące razy dziennie: kim jesteś i co wolno ci zrobić. Pierwsze pytanie to uwierzytelnianie, drugie to autoryzacja.
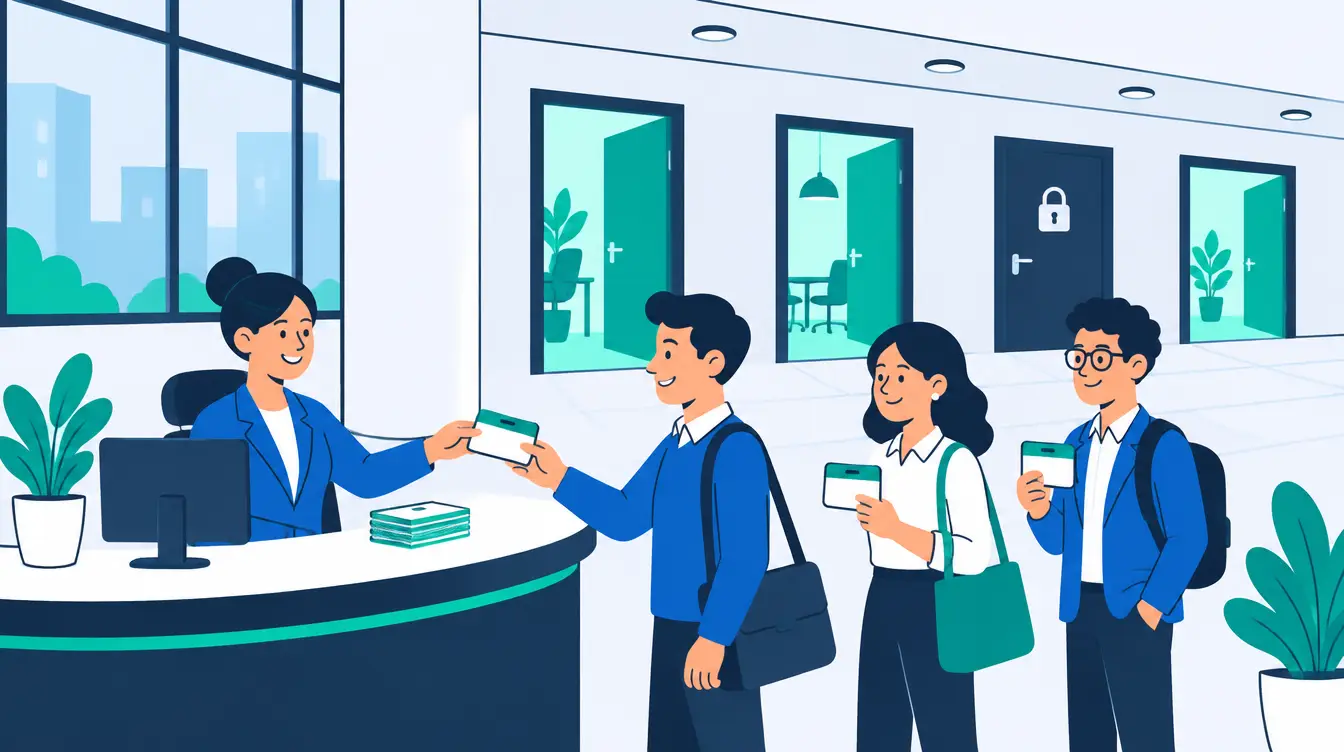
Najłatwiej wyobrazić to sobie jako recepcję w biurowcu. Recepcjonistka ma listę pracowników, wie, kto pracuje w którym dziale, i wydaje karty otwierające tylko właściwe drzwi. Gdy ktoś odchodzi z firmy, wystarczy unieważnić jedną kartę, zamiast wymieniać zamki na każdym piętrze. Active Directory robi to samo z kontami: jeden wpis w katalogu decyduje o dostępie do komputerów, folderów, drukarek i aplikacji.
Bez takiego katalogu każdy komputer jest samotną wyspą. Ma własną listę kont i własne hasła, a każda zmiana oznacza wycieczkę od biurka do biurka. Przy pięciu stanowiskach da się z tym żyć. Przy dwudziestu zaczyna to kosztować realny czas, a po roku nikt już nie wie na pewno, kto do czego ma dostęp.
Microsoft wprowadził Active Directory razem z systemem Windows 2000 Server i od tamtej pory jest ono standardem zarządzania kontami w sieciach opartych na Windows. Działa na serwerze, który pełni rolę kontrolera domeny. Do tego pojęcia jeszcze wrócimy.
W codziennej pracy Active Directory centralizuje logowanie, uprawnienia, ustawienia komputerów, odbieranie dostępu oraz przechowywanie kluczy odzyskiwania. Pracownik nie musi nawet wiedzieć, że taki system działa w tle.
Wspólny mianownik jest jeden: decyzje o dostępie zapadają w jednym miejscu i da się je sprawdzić. Przy audycie, ankiecie bezpieczeństwa od klienta czy wniosku o ubezpieczenie cyber to często pierwsza rzecz, o którą ktoś zapyta.
Informatycy mówią o Active Directory własnym językiem. Poniższa tabela tłumaczy osiem pojęć, które najczęściej padają w ofertach, raportach z audytu i rozmowach przy serwerze.
| Pojęcie | Co to znaczy | Przykład z biura |
|---|---|---|
| Domena | Wspólna przestrzeń firmowych kont i komputerów, z własną nazwą | Nazwa w rodzaju firma.local, login w postaci FIRMA\akowalska |
| Kontroler domeny | Serwer, na którym działa Active Directory i który sprawdza każde logowanie | Fizyczny serwer w szafie albo maszyna wirtualna |
| AD DS | Active Directory Domain Services, pełna nazwa usługi instalowanej na Windows Server | W ofercie: „wdrożenie roli AD DS” |
| Użytkownicy i grupy | Konta osób oraz zbiory kont, którym nadaje się uprawnienia | Grupa „Handlowcy” ma dostęp do folderu Oferty |
| Jednostka organizacyjna (OU) | Przegródka w katalogu, która porządkuje konta i komputery, na przykład według działów | Laptopy dostają inne reguły niż komputer na recepcji |
| Zasady grupy (GPO) | Zestawy ustawień narzucane komputerom i użytkownikom | Wymuszona blokada ekranu, podłączony dysk P: |
| LDAP i Kerberos | Protokoły: LDAP służy do odpytywania katalogu, Kerberos do bezpiecznego potwierdzania tożsamości | Urządzenie wielofunkcyjne pobiera adresy e-mail z katalogu przez LDAP |
| Logowanie jednokrotne (SSO) | Jedno zalogowanie otwiera dostęp do wielu zasobów bez ponownego wpisywania hasła | Po zalogowaniu do Windows dysk sieciowy otwiera się bez pytania o hasło |
Jeśli z tej tabeli miałoby zostać w pamięci jedno pojęcie, niech to będzie kontroler domeny. To on potwierdza każde logowanie i każdą próbę wejścia do folderu. Kiedy firma ma tylko jeden i ten jeden przestanie działać, pracownicy zalogują się jeszcze do swoich komputerów na zapamiętanych danych, ale dyski sieciowe i część programów staną. Dlatego dobrą praktyką są dwa kontrolery, które na bieżąco kopiują między sobą dane.
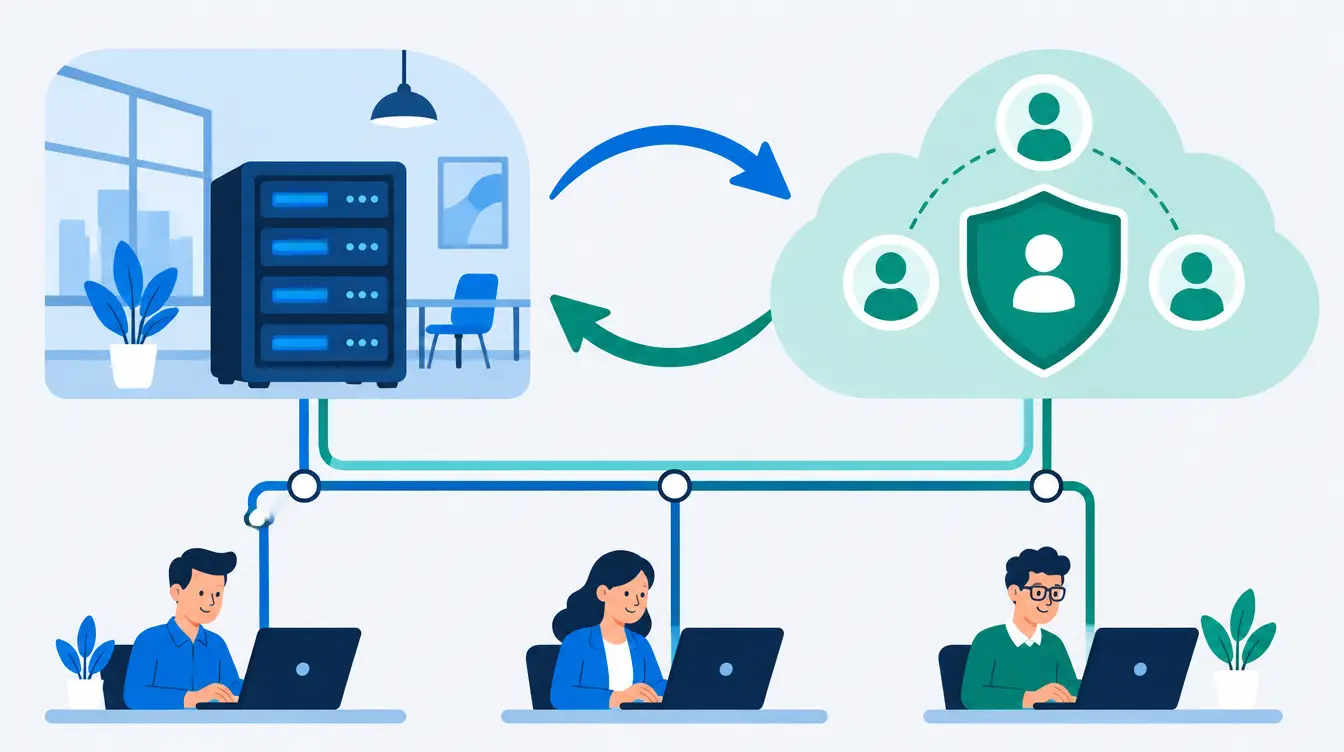
Entra ID to osobna usługa, a nie Active Directory przeniesione do chmury. Powstała z myślą o logowaniu do aplikacji internetowych i z lokalnym AD łączy ją głównie historia nazwy. Do 2023 roku nazywała się Azure Active Directory (Azure AD) i pod tą nazwą wciąż pojawia się w wielu ofertach i poradnikach.
Jeśli firma korzysta z Microsoft 365, to Entra ID już ma. Każde konto pocztowe w Microsoft 365 jest jednocześnie kontem w tym katalogu, nawet jeśli nikt nigdy tej nazwy w firmie nie wypowiedział.
| Cecha | Active Directory | Microsoft Entra ID |
|---|---|---|
| Gdzie działa | Na serwerze w firmie lub w wynajętej serwerowni | W chmurze Microsoftu |
| Czego wymaga | Windows Server, licencji dostępowych CAL i administratora | Subskrypcji Microsoft 365 |
| Do czego loguje | Komputery w sieci firmowej, serwery plików, drukarki, starsze programy | Microsoft 365, aplikacje w przeglądarce, komputery z Windows 10 i 11 |
| Zarządzanie komputerami | Zasady grupy (GPO) | Microsoft Intune |
| Praca zdalna | Wymaga VPN lub dodatkowych rozwiązań | Działa z każdego miejsca z dostępem do internetu |
| Logowanie dwuskładnikowe | Trzeba je dołożyć osobnym rozwiązaniem | Dostępne w standardzie |
| Kto dba o dostępność | Firma lub jej informatyk | Microsoft |
Najważniejsza różnica praktyczna dotyczy starszych rozwiązań. Program księgowy zainstalowany na serwerze, kilkuletnie urządzenie wielofunkcyjne czy serwer plików z rozbudowanymi uprawnieniami oczekują klasycznej domeny oraz protokołów Kerberos i LDAP. Entra ID wprost ich nie obsługuje. Luka działa też w drugą stronę: lokalne AD samo nie zabezpieczy logowania do poczty w chmurze ani służbowego telefonu.
Dlatego w wielu firmach obie usługi pracują obok siebie, a konta są między nimi synchronizowane. O tym, jak Entra ID dzieli się zadaniami z Intune i Defenderem, piszemy osobno w artykule Microsoft Intune w małej firmie.
Firma, która zaczyna dziś od zera i pracuje w Microsoft 365, zwykle nie potrzebuje własnego kontrolera domeny. Firma, która ma w biurze serwer z programem lub plikami, najczęściej nadal go potrzebuje. Pomiędzy tymi biegunami mieszczą się trzy typowe scenariusze.
Poczta, pliki i komunikacja są w Microsoft 365, programy działają w przeglądarce, a ludzie pracują z różnych miejsc. Komputery dołącza się bezpośrednio do Entra ID, ustawienia rozsyła Intune. Serwera w biurze nie ma i nie trzeba go kupować.
W biurze stoi serwer z programem księgowym, systemem ERP albo dużymi plikami projektowymi, a większość zespołu pracuje na miejscu. Domena porządkuje dostęp do tych zasobów i wciąż jest tu najprostszym rozwiązaniem.
Firma ma jedno i drugie: lokalny serwer, którego nie da się szybko zastąpić, oraz Microsoft 365. Konta z Active Directory synchronizują się wtedy do Entra ID, więc pracownik ma jedno hasło do komputera i do poczty. To najczęstszy stan przejściowy, który potrafi trwać latami.
Żeby ustalić, który scenariusz dotyczy Twojej firmy, wystarczą trzy pytania:
Trzy odpowiedzi „nie” oznaczają, że wystarczy Entra ID z Intune. Choć jedno „tak” przemawia za lokalnym Active Directory albo hybrydą, przynajmniej do czasu, aż dany program lub zasób trafi do chmury.
Warto przy tym pamiętać, że sam dysk sieciowy nie zawsze wymaga Windows Server. Serwer NAS w firmie potrafi obsłużyć pliki samodzielnie, a w razie potrzeby dołączyć do istniejącej domeny.
Jeśli po tych trzech pytaniach nadal nie masz pewności, który scenariusz jest Twój, napisz do nas. Zwykle wystarcza krótka rozmowa i spojrzenie na listę programów używanych w firmie.
Samo Active Directory nie ma osobnej ceny, bo jest częścią systemu Windows Server. Płaci się za wszystko dookoła: licencję serwera, licencje dostępowe dla pracowników, sprzęt i czas administratora. Dla firmy na 20 osób rachunek wygląda mniej więcej tak.
| Składnik | Orientacyjny koszt | Uwagi |
|---|---|---|
| Licencja Windows Server 2025 Standard, 16 rdzeni | ok. 4000 zł netto | Jednorazowo, na jeden serwer |
| Licencje dostępowe CAL dla 20 użytkowników | ok. 4000 zł netto | Cztery pakiety po 5 licencji, każdy za ok. 1000 zł netto |
| Serwer | od kilku do kilkunastu tysięcy zł netto | Zależnie od konfiguracji. Może to być też maszyna wirtualna na sprzęcie, który firma już ma |
| Drugi kontroler domeny | zależnie od wariantu | Drugi serwer albo maszyna wirtualna w innej lokalizacji |
| Kopia zapasowa i administracja | stała opłata miesięczna | Aktualizacje, monitoring, testy odtworzenia |
Ceny licencji pochodzą z cenników dystrybutorów z listopada 2026 roku. Licencje CAL to pozycja, o której najłatwiej zapomnieć: potrzebuje jej każda osoba lub każde urządzenie korzystające z serwera, a nie tylko sam serwer. Najmniejszym firmom Microsoft oferuje edycję Essentials, sprzedawaną razem z serwerami wybranych producentów. Obsługuje do 25 użytkowników i 50 urządzeń i nie wymaga licencji CAL.
Po stronie chmury rachunek ma inny kształt. Podstawowa wersja Entra ID jest częścią każdej subskrypcji Microsoft 365. Dostęp warunkowy i Intune, czyli funkcje, które realnie zastępują zasady grupy, zawiera plan Microsoft 365 Business Premium. Według cennika Microsoftu kosztuje on 19,06 euro netto za użytkownika miesięcznie przy płatności rocznej, wobec 12,13 euro za Business Standard. Dla 20 osób różnica to około 140 euro miesięcznie, czyli niespełna 1700 euro rocznie.
Porównujemy więc jednorazowy wydatek ponawiany co kilka lat ze stałym abonamentem. Jak liczyć to uczciwie w dłuższym okresie, pokazujemy w tekście on-premise czy chmura: kalkulacja TCO.
Do tej układanki dochodzi kalendarz. 12 stycznia 2027 roku kończy się wsparcie Windows Server 2016, systemu, na którym do dziś działa wiele firmowych kontrolerów domeny. Po tej dacie serwer przestanie dostawać poprawki bezpieczeństwa. Jeśli Twój kontroler stoi na tej wersji, to dobry moment, by zamiast odruchowo kupować następcę, najpierw sprawdzić, czy lokalna domena jest firmie nadal potrzebna.
Kto przejmie Active Directory, przejmuje firmę. Może tworzyć konta, zmieniać hasła, wyłączać zabezpieczenia i rozesłać złośliwe oprogramowanie na wszystkie komputery jednocześnie. Dlatego w atakach ransomware napastnicy szukają kontrolera domeny w pierwszej kolejności.
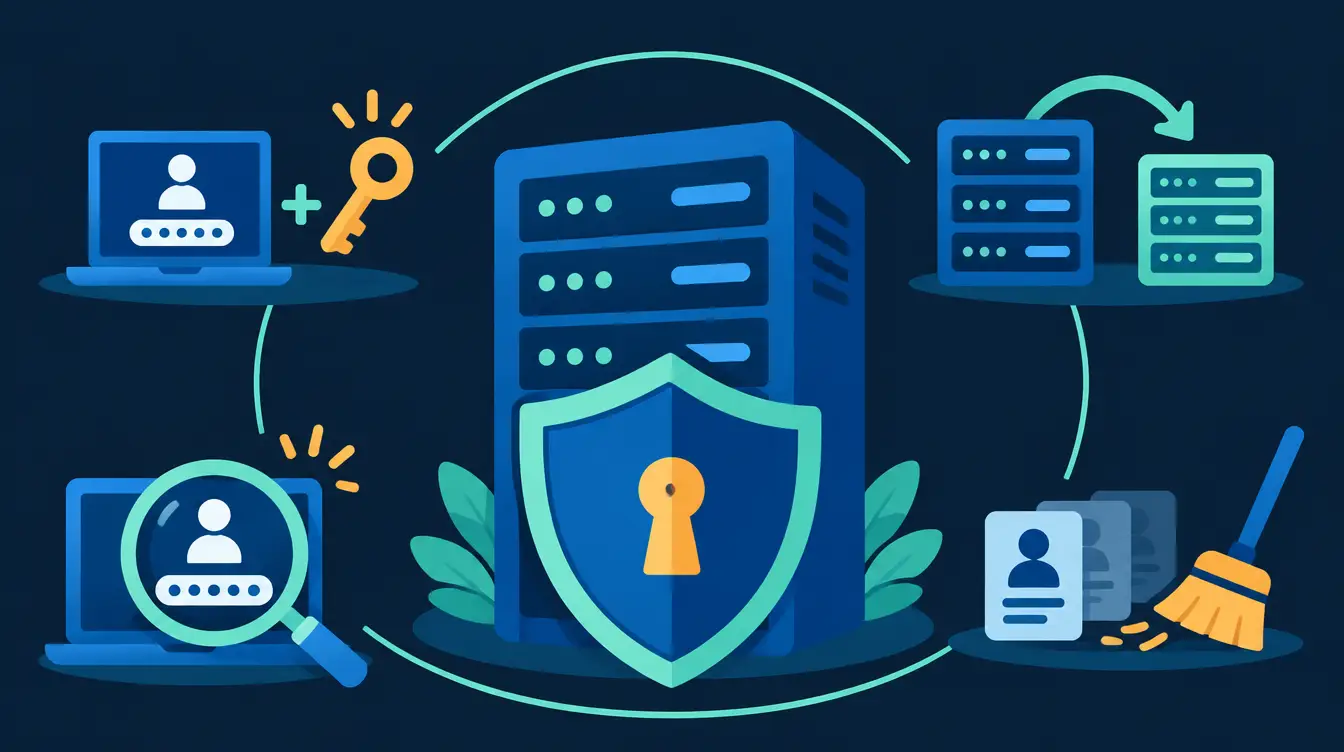
Napastnicy często korzystają przy tym ze zwykłych zaniedbań: starego hasła, zapomnianego konta, braku drugiego składnika przy logowaniu. Pięć podstaw zamyka większość takich furtek.
Większość tych problemów wychodzi na jaw podczas audytu bezpieczeństwa Active Directory. Warto go przeprowadzać raz w roku oraz po każdej zmianie informatyka lub firmy obsługującej IT. Domeny prowadzone przez kilka kolejnych osób potrafią skrywać uprawnienia, o których nikt już nie pamięta.
Da się to ustalić w dwie minuty, bez zaglądania do serwerowni.
Active Directory to firmowy spis kont, komputerów i uprawnień, dzięki któremu o dostępie decyduje się w jednym miejscu. Przez ponad dwie dekady było oczywistym wyborem dla każdej firmy z kilkunastoma komputerami. Dziś część jego zadań przejęły Entra ID i Intune, więc zanim firma kupi kolejny serwer, powinna sprawdzić, czy ma jeszcze coś, co wymaga lokalnej domeny.
Jeśli tak, warto zadbać o aktualny system, drugi kontroler i sprawdzoną kopię zapasową. Jeśli nie, zbliżający się koniec wsparcia Windows Server 2016 to dobra okazja, by zaplanować przejście do chmury.
Nie masz pewności, w którym miejscu jest Twoja firma? Podczas audytu IT sprawdzimy stan domeny, uprawnienia i kopie zapasowe oraz podpowiemy, czy lepiej zostać przy lokalnym Active Directory, przejść na Entra ID, czy połączyć oba rozwiązania. Pomagamy także firmom, które nie mają własnego działu IT. Skontaktuj się z nami, a ustalimy, od czego zacząć.